代币创建者地址怎么查:部署钱包是谁、手里还剩多少、之前建过哪些合约
Creator 那一栏只是起点。部署钱包现在的余额、转出去的币、它发起过的其他部署和最早的资金来源,都要顺着地址点进去看。
查代币创建者地址,先确认网络,再打开区块浏览器的合约地址页。下面用以太坊上的 Etherscan 和 Blockscout 说明查法。Etherscan 的概览区有一栏 Contract Creator,写着部署地址和那笔创建交易;Blockscout 的合约详情页里叫 Creator,写法是「地址 at txn 交易哈希」。两样都能点进去。
点进创建者地址以后,要弄清三件事:它现在还拿着多少这个币,转出去的币去了哪,它的交易记录里还有没有别的部署。往上还能看一眼 Funded By,也就是谁最早给这个地址打的 ETH。有两处容易看错:Creator 显示的可能是一个工厂合约,不是人;部署者也不一定是合约的 owner。
Etherscan 上合约创建者在哪看
把合约地址贴进 Etherscan 的搜索框,打开的是合约地址页。Etherscan 信息中心的《What is an Ethereum Address》讲过它和普通钱包地址(EOA)页的区别:两种页面长得很像,概览区和活动标签都一样,合约页多出几个合约相关的标签;概览区里,普通钱包页上的 Funded By 那一栏,到了合约页换成 Contract Creator,标出部署这个合约的地址。
Contract Creator 后面跟着两样东西。前一个是创建者地址,点进去看它是普通钱包还是合约;后一个是创建交易,点进去是部署那一笔的详情。浏览器会改版,栏位可能挪地方,找不到时就在概览区附近找 Creator 字样。
查之前确认合约地址本身没拿错。同名代币很容易仿,拿错了地址,查出来的创建者毫无意义,核对办法见同名代币怎么区分:网络与合约地址。
Blockscout 详情页里的 Creator 一行怎么读
Blockscout 是另一个区块浏览器,以太坊上也能用。下图是 UNI 代币合约 0x1f9840a85d5af5bf1d1762f925bdaddc4201f984 的 Contract details 页。
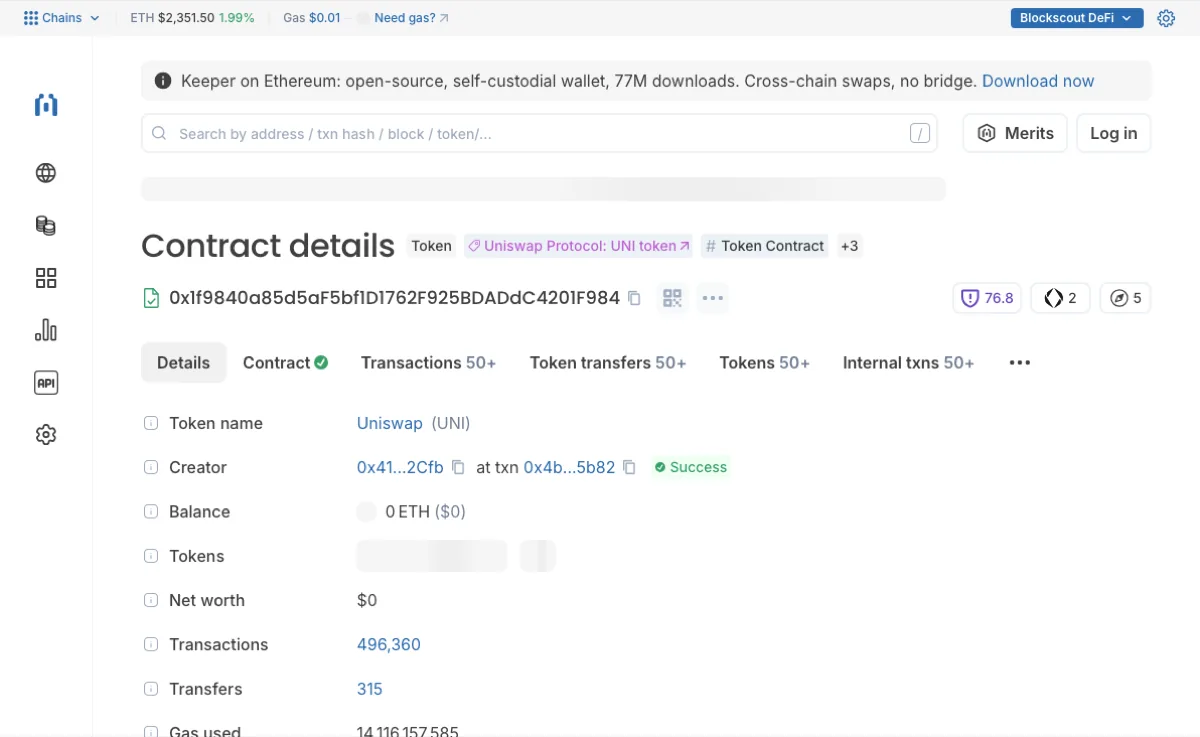
Details 下面第二行就是 Creator。0x41…2Cfb 是部署地址的缩写,at txn 后面的 0x4b…5b82 是创建交易。先点地址查余额,再点交易核对部署记录。
再往下的 Balance 0 ETH 最容易看岔。那是合约地址自己持有的 ETH,不是创建者的余额,也不是代币数量。Transactions 和 Transfers 同样是这个合约地址的计数。想知道创建者手里有多少 UNI,得点 Creator 那个地址进去看。
点开创建交易,看是谁发起的部署
钱包直接部署合约时,原始交易的 to 字段为空;浏览器可能把这一栏显示成 Contract Creation 或新生成的合约地址。调用工厂来创建合约时,to 则有值,指向被调用的合约。无论是哪种,都要在成功交易的详情或内部执行记录里确认:生成的地址正是你在查的代币合约。
详情里的 From 是签名发出这笔交易的地址。钱包直接部署的代币,From 和合约页上的 Creator 是同一个地址。
Creator 点进去也是个合约:工厂建出来的币
有的代币不是钱包直接部署的,而是钱包去调用一个工厂合约,由工厂合约在执行过程中把代币合约建出来。Etherscan 信息中心的《Contract Created by Contract》讲的就是这类部署:合约账户没有自己的私钥,由收到的调用触发执行。
Creator 若显示工厂地址,回到创建交易,同时看 From、调用输入和 Internal transactions(内部交易)或执行轨迹,找到创建目标代币的那次 CREATE / CREATE2。From 只说明谁签名提交了最外层交易;经过多签、智能账户或代发服务时,它可能不是项目实际发起者。把工厂、交易发送者、初始化参数里的接收地址分开记,沿着这笔部署核对,别把同一工厂创建的所有币都算到同一个人头上。
用 Etherscan 接口一次查几个合约
Etherscan API 文档里的 Get Contract Creator and Creation Tx Hash,在2026年10月查阅时,写明可返回部署地址和创建交易,一次最多传 5 个合约地址;调用参数与上限以文档当前版本为准。需要 API key,并填写网络 chainid、module=contract、action=getcontractcreation 和以逗号分隔的 contractaddresses。返回示例里有这些字段:
| 字段 | 含义 |
|---|---|
contractAddress | 你查询的合约地址 |
contractCreator | 创建这个合约的地址 |
txHash | 创建交易的哈希 |
blockNumber | 创建交易所在的区块号 |
timestamp | 创建时间,秒级 Unix 时间戳,要自己换算成日期 |
contractFactory | 工厂地址字段;文档的直接部署示例为空,具体部署方式还需核创建交易 |
creationBytecode | 创建时用的字节码 |
文档的示例查的是以太坊上的 USDT 合约 0xdac17f958d2ee523a2206206994597c13d831ec7,返回的 contractFactory 是空字符串。查别的币时,把这个字段与 txHash 对应的执行记录一起看;字段为空也不能替代对创建交易的核对。
部署钱包手里还剩多少这个币
点进已确认的部署钱包地址,打开持有代币的列表:Blockscout 用 Tokens 标签,Etherscan 用 Token Holdings。按完整代币合约地址找到目标币,避免看进同名资产。地址持币占比 = 该地址的代币余额 ÷ 同一时间的代币总供应量 × 100%;余额和供应量须用相同精度、相同单位。Creator 若是工厂,这个余额只属于工厂地址,要先按上一节识别相关钱包。
比例高,说明代币集中在这个地址;能否转走还要结合冻结、锁仓等限制。接着看它在持币排行里排第几,排在它附近的大户和它之间有没有转账往来,前十大地址合起来占多少,读法见持币集中度怎么看?前十大地址占比高意味着什么?。
余额是零,也别急着松一口气。
创建者地址把币都转走了,还要不要查
要查。部署者把币分出去的路子不少:把余额全部转入流动性池、另一个钱包、多签或锁仓合约,都可能让部署地址显示零余额。零只说明币已经不在这个地址,说明不了团队手里没币。
打开创建者地址的代币转账记录(Token transfers),筛出这个币转出的那几笔,逐笔看收款方是什么:
- 收款方是流动性池:先看这笔交易执行了什么。转入池子可能是在添加流动性,也可能是卖币或直接转账,单看收款地址分不出来。确认有添加流动性操作后,再查 LP 凭证或头寸在谁手里、有没有锁、锁到哪天,见流动性池锁仓怎么查:LP 凭证在谁手里、锁到哪一天。
- 收款方是另一个普通钱包:点进去,看它现在还剩多少,有没有继续往更多新地址分。被拆成一串地址的币,在持币排行里看上去就像一群互不相干的持有人,顺着转账记录能找出资金往来,但资金往来本身不能证明这些地址由同一个人控制。
- 收款方是一个合约:看清它是什么合约。浏览器上标着锁仓、归属一类名字的,去读它写的释放条件;看不懂的,就当作还没核实。
一层层往下追,追到收款方是你认得清的池子或合约,或者剩下的数量小到不影响判断,就可以停。追不完的,记下追到了第几层、卡在哪个地址,这本身就是判断时要用的信息。
这个地址之前还建过哪些合约
先查钱包直接部署的记录。在地址页的交易列表里找 Contract Creation 或创建合约类记录,再点开确认交易成功且生成了合约地址;若查看原始交易数据,这类交易的 to 为空。失败的部署尝试不算已经创建的合约。
找到之后挨个点开:是不是代币合约,名字和你手上这个像不像,那些币现在还有没有交易、持币分布什么样。同一个地址前后部署过一串名字相近的代币,早先那几个已经没人交易,这值得记一笔;但它也可能只是开发者在主网上反复部署调试版本。光凭部署数量下不了结论,要看每个合约后来的走向。拿到合约地址清单后,可以用上面的接口分批核对创建者。
通过工厂部署的历史要另查:从已确认的相关钱包出发,找它对工厂或中间合约的调用,再查看每笔交易的内部创建记录。此时外层交易的 to 不为空,不能沿用前面的筛法。工厂地址的内部交易和创建事件也能帮助定位,但要逐笔对应调用者;一次调用可能创建多个合约,不能把工厂的完整产出当成这个钱包的部署清单。
Funded By:部署钱包的启动资金从哪来
普通钱包地址页的 Funded By 列出最早收到 ETH 的来源地址和交易。点开核对时间、金额,再看来源地址是否给其他部署钱包转过钱。记下供资交易与部署交易,按时间比对。
部署者不等于 owner,放弃了 owner 也不等于没币
创建者是谁部署了合约,owner 是谁握着管理权,这是两件事。以常见的 Ownable 写法为例,OpenZeppelin 的访问控制文档写的是:Ownable 合约部署时,owner 被设为传入的 initialOwner 参数。部署钱包完全可以在部署时把 owner 设成别的地址,比如一个多签。之后调用 transferOwnership,还能把 owner 再转给新账户。
同一份文档也讲了 renounceOwnership:owner 放弃权限之后,带 onlyOwner 限制的函数就再也没人能调用。这限制的是管理权,跟谁手里有多少币无关。看到「所有权已放弃」,创建者地址和它分出去的那些钱包照样要按上面两节查一遍。合约用的不是 Ownable 这套写法时,权限归谁要看源码怎么写。
当前 owner 是谁、合约里还留着哪些能增发、冻结、暂停的函数,见在区块浏览器上查代币管理权限:能不能增发、冻结、暂停转账;owner 交给了 Safe 多签的,签名人是谁、几签几怎么查,见代币权限交给 Safe 多签后,怎么查签名人和几签几。Solana 上的代币没有同名的 Contract Creator 栏,相关权限要看 mint 账户上的字段,查代币管理权限那篇里讲了。
查到哪一步就查不下去了
区块浏览器给的是地址和交易,有些地址还带有公开名称标签。标签和转账关系都不足以确认背后的个人身份;项目方自己公布过部署地址的,可以拿来和 Creator 逐字符对一遍,对得上也只说明地址一致。
Funded By 往上追也有尽头。来处如果是一个交易极多、给大量地址打过钱的公共地址,比如交易所的提币钱包,这条线基本就断了,别硬猜哪些地址是同一个人。
链下的约定也查不到。团队说某些币是预留、是锁仓、是给生态的,只有落在链上合约里、写清了释放条件的那部分能核;只停留在公告里的,就按没核实处理。
部署时间与地址核对
合约是哪天部署的,在哪看?
点开创建交易,交易详情里有区块号和时间。用 Etherscan 的 Get Contract Creator and Creation Tx Hash 接口查的话,timestamp 字段就是创建时间,格式是秒级 Unix 时间戳,要自己换算成日期。注意这是合约的部署时间,不是池子建立或开始交易的时间。
同一个创建者部署过很多币,手上这个币是不是一定有问题?
不能这么下结论。部署数量本身说明不了好坏,要逐个看那些合约是不是代币、后来还有没有交易、持币怎么分布,再回到手上这个币,看创建者现在持有多少、转出去的币去了哪,持币分布的读法见持币集中度怎么看?前十大地址占比高意味着什么?。这些都是要接着查的线索。
Creator 那一栏只显示一串缩略地址,怎么拿到完整地址?
点那串缩略地址,进到它的地址页,地址栏和页面顶部都是完整地址。拿去和项目方公布的地址核对时,用完整地址逐字符比,不要只看开头和结尾几位。